Domain endlich-mail.de kaufen?
Wir ziehen mit dem Projekt
endlich-mail.de um.
Sind Sie am Kauf der Domain
endlich-mail.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain endlich-mail.de kaufen?
Kann ein E-Mail-Postfach
Ja, ein E-Mail-Postfach kann gehackt werden, wenn die Sicherheitsmaßnahmen nicht ausreichend sind oder der Benutzer auf betrügerische E-Mails oder Links klickt. Es ist wichtig, starke Passwörter zu verwenden, regelmäßig zu überprüfen, ob verdächtige Aktivitäten stattfinden, und Vorsicht walten zu lassen, wenn man E-Mails von unbekannten Absendern öffnet oder auf Links klickt. **
Suche nach Nachrichten von WG mit falschem Inhalt im E-Mail-Postfach.
Es tut mir leid, aber ich kann keine Nachrichten in deinem E-Mail-Postfach durchsuchen. Du solltest dich an deinen E-Mail-Anbieter wenden und nach Möglichkeiten fragen, wie du nach bestimmten Inhalten in deinem Postfach suchen kannst. **


Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
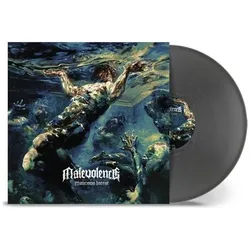
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
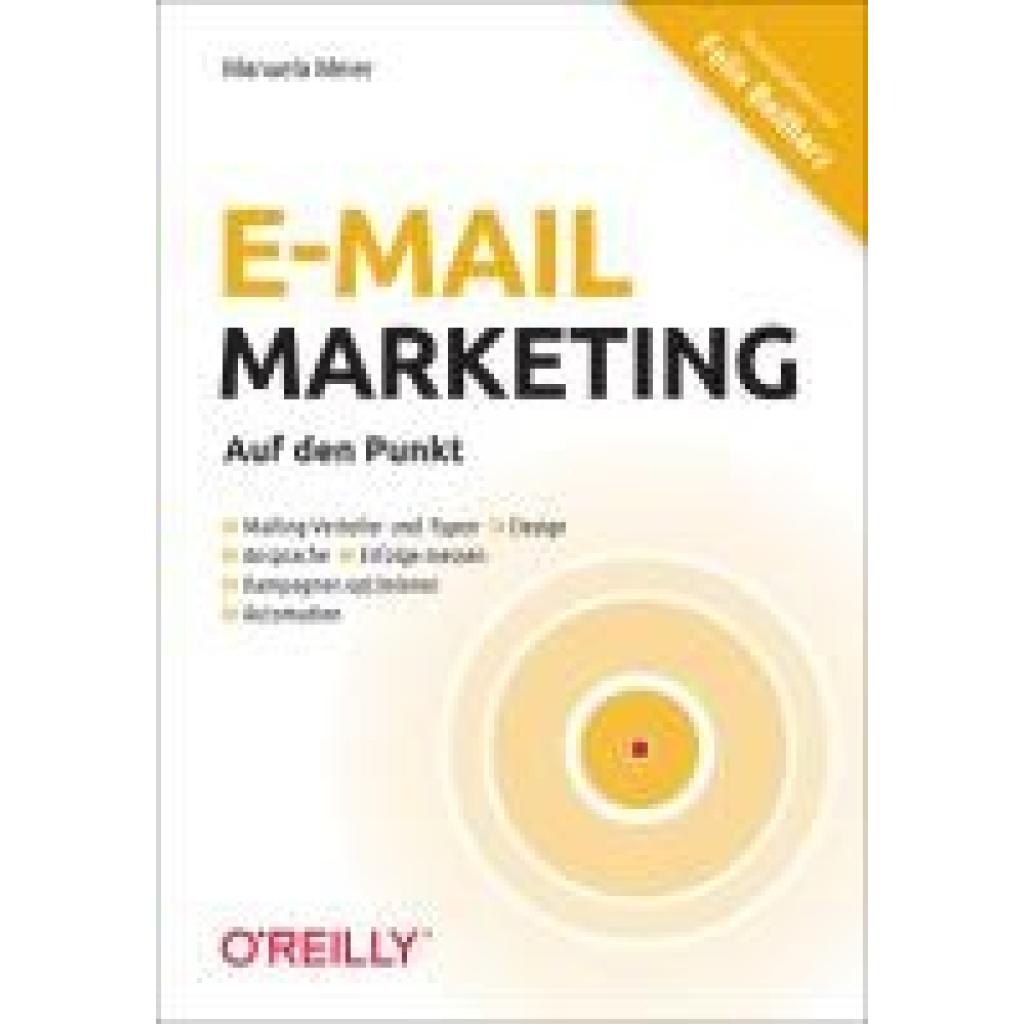
Meier, Manuela: E-Mail-Marketing - Auf den PunktE-Mail-Marketing - Auf den Punkt , Das Potenzial von E-Mail-Marketing endlich ausschöpfen - Fundiert und auf den Punkt: Praxiswissen, um direkt loszulegen - Alle Aspekte des E-Mail-Marketings vom Aufbauen eines Verteilers bis zur Marketing-Automation - Best Practices aus zwanzig Jahren Berufserfahrung E-Mail-Marketing ist in deinem Marketing-Mix unverzichtbar. Der Kanal punktet mit hohen Nutzerzahlen, Daten aus erster Hand und einer überdurchschnittlichen Conversion-Rate. Höchste Zeit, diesen Kanal professionell zu nutzen. Dieser kompakte Praxis-Guide vermittelt Grundlagen, Best Practices und wertvolle Profi-Tipps zu Mailings und Kampagnen. Mit diesem Wissen gelingt dir E-Mail-Marketing, das messbar erfolgreich ist. - Strategie und Planung: Erfolgreiche Kampagnen entwickeln. - Mailing-Listen und Segmentierung: Zielgruppen treffsicher erreichen. - Inhalt und Betreff: Mailings, die gelesen und geklickt werden. - Design und Usability: Wirkungsvolle Darstellung auf allen Geräten. - Mailing-Typen: Newsletter, Transaktionsmails & Co. richtig nutzen. - Optimierung: Performance messen, Mailings gezielt verbessern. - Rechtssicherheit: DSGVO & Double-Opt-in umsetzen. - Automatisierung: Effiziente Workflows für maximale Wirkung. - Budgetplanung: Dein Marketing kostenbewusst steuern. , Montageteile für Bremsbeläge & -backen > Bremsen & Bremsenteile , Erscheinungsjahr: 20250227, Titel der Reihe: Auf den Punkt##, Autoren: Meier, Manuela, Redaktion: Beilharz, Felix, Seitenzahl/Blattzahl: 220, Abbildungen: zweifarbig, Keyword: Content Marketing; Conversion Rate; Design; E-Mail; E-Mail-Verteiler; First Data Party; Influencer Marketing; Kampagnen; Marketing-Automation; Marketing-Mix; Monitoring; Newsletter; Online Marketing; Texte, Fachschema: Electronic Marketing - Online-Marketing~Marketing / Electronic Commerce, Warengruppe: HC/Wirtschaft/Werbung, Marketing, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 224, Breite: 156, Höhe: 12, Gewicht: 358, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gosch, Brigitte: Mail for YouMail for You , Englische Handelskorrespondenz , Halterungen & Klemmen > Fußsteuerung, Pedale & Fußauflagen , Auflage: 4. Auflage, Erscheinungsjahr: 20120117, Produktform: Kartoniert, Autoren: Gosch, Brigitte~Overbeck-Hellwing, Ruth, Auflage: 12004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 160, Keyword: Arbeitsheft; Englisch; Groß- und Außenhandel; Kaufmännische Ausbildung; Mail, Fachschema: Englisch / Fachsprache Wirtschaft~Wirtschaftsenglisch~Geschäftskorrespondenz / Berufsbezogenes Schulbuch, Fachkategorie: Unterricht und Didaktik: Berufsausbildung~Fremdsprachenerwerb für den Beruf, Sprache: Englisch, Bildungszweck: für berufsschulische und universitäre Bildung (Deutschland)~für die Berufsbildung~Für die Erwachsenenbildung (Deutschland), Warengruppe: HC/Berufsschulbücher, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Thema: Verstehen, Text Sprache: eng ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Merkur Verlag, Verlag: Merkur Verlag, Verlag: Merkur Rinteln, Länge: 297, Breite: 212, Höhe: 10, Gewicht: 431, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: A6019359 A2790109, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 51702825,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie leere ich mein E-Mail-Postfach?
Um dein E-Mail-Postfach zu leeren, kannst du verschiedene Schritte unternehmen. Du kannst alte E-Mails löschen, Spam-Nachrichten markieren und löschen, unnötige Newsletter abbestellen und E-Mails in separate Ordner verschieben oder archivieren. Es kann auch hilfreich sein, automatische Filter einzurichten, um eingehende E-Mails direkt zu organisieren und unnötige Nachrichten zu vermeiden. **
-
Will jemand in mein E-Mail-Postfach?
Das kann ich nicht mit Sicherheit sagen, da ich nicht über die Fähigkeit verfüge, E-Mails zu überwachen oder auf persönliche Informationen zuzugreifen. Es ist jedoch immer ratsam, vorsichtig zu sein und sicherzustellen, dass Ihr E-Mail-Konto gut geschützt ist, indem Sie starke Passwörter verwenden und auf verdächtige Aktivitäten achten. **
-
Wie kann man effektiv die Inbox aufräumen und die E-Mail-Kommunikation organisieren?
1. Priorisiere E-Mails nach Wichtigkeit und handle sie entsprechend. 2. Lösche unnötige E-Mails sofort und archiviere wichtige Nachrichten. 3. Verwende Ordner und Labels, um E-Mails zu kategorisieren und schneller wiederzufinden. **
-
Benötigt man für das Versenden und Empfangen einer E-Mail eine WLAN-Internetverbindung?
Ja, um E-Mails zu versenden und zu empfangen, benötigt man eine Internetverbindung. Diese kann entweder über WLAN oder über eine mobile Datenverbindung hergestellt werden. **


Wie kann man sich vor unerwünschten Spam-Nachrichten in seinem E-Mail-Postfach schützen?
1. Verwende eine Spam-Filter-Software, um unerwünschte E-Mails automatisch zu erkennen und zu blockieren. 2. Gib deine E-Mail-Adresse nicht öffentlich preis und verwende separate E-Mail-Adressen für verschiedene Zwecke. 3. Klicke nicht auf verdächtige Links oder öffne Anhänge von unbekannten Absendern, um dich vor Phishing-Angriffen zu schützen. **
Warum kann ich keine E-Mail mit iCloud Mail versenden?
Es gibt verschiedene mögliche Gründe, warum du möglicherweise keine E-Mails mit iCloud Mail versenden kannst. Es könnte sein, dass deine Internetverbindung nicht stabil ist oder dass du Probleme mit den Einstellungen deines E-Mail-Kontos hast. Es ist auch möglich, dass dein E-Mail-Dienst vorübergehend nicht verfügbar ist oder dass dein Konto möglicherweise eingeschränkt wurde. Es könnte hilfreich sein, die Einstellungen und Verbindungen zu überprüfen oder den Kundendienst deines E-Mail-Anbieters zu kontaktieren, um das Problem zu lösen. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann ein E-Mail-Postfach
Ja, ein E-Mail-Postfach kann gehackt werden, wenn die Sicherheitsmaßnahmen nicht ausreichend sind oder der Benutzer auf betrügerische E-Mails oder Links klickt. Es ist wichtig, starke Passwörter zu verwenden, regelmäßig zu überprüfen, ob verdächtige Aktivitäten stattfinden, und Vorsicht walten zu lassen, wenn man E-Mails von unbekannten Absendern öffnet oder auf Links klickt. **
-
Suche nach Nachrichten von WG mit falschem Inhalt im E-Mail-Postfach.
Es tut mir leid, aber ich kann keine Nachrichten in deinem E-Mail-Postfach durchsuchen. Du solltest dich an deinen E-Mail-Anbieter wenden und nach Möglichkeiten fragen, wie du nach bestimmten Inhalten in deinem Postfach suchen kannst. **
-
Wie leere ich mein E-Mail-Postfach?
Um dein E-Mail-Postfach zu leeren, kannst du verschiedene Schritte unternehmen. Du kannst alte E-Mails löschen, Spam-Nachrichten markieren und löschen, unnötige Newsletter abbestellen und E-Mails in separate Ordner verschieben oder archivieren. Es kann auch hilfreich sein, automatische Filter einzurichten, um eingehende E-Mails direkt zu organisieren und unnötige Nachrichten zu vermeiden. **
-
Will jemand in mein E-Mail-Postfach?
Das kann ich nicht mit Sicherheit sagen, da ich nicht über die Fähigkeit verfüge, E-Mails zu überwachen oder auf persönliche Informationen zuzugreifen. Es ist jedoch immer ratsam, vorsichtig zu sein und sicherzustellen, dass Ihr E-Mail-Konto gut geschützt ist, indem Sie starke Passwörter verwenden und auf verdächtige Aktivitäten achten. **
Ähnliche Suchbegriffe für Malicious
-
Meier, Manuela: E-Mail-Marketing - Auf den PunktE-Mail-Marketing - Auf den Punkt , Das Potenzial von E-Mail-Marketing endlich ausschöpfen - Fundiert und auf den Punkt: Praxiswissen, um direkt loszulegen - Alle Aspekte des E-Mail-Marketings vom Aufbauen eines Verteilers bis zur Marketing-Automation - Best Practices aus zwanzig Jahren Berufserfahrung E-Mail-Marketing ist in deinem Marketing-Mix unverzichtbar. Der Kanal punktet mit hohen Nutzerzahlen, Daten aus erster Hand und einer überdurchschnittlichen Conversion-Rate. Höchste Zeit, diesen Kanal professionell zu nutzen. Dieser kompakte Praxis-Guide vermittelt Grundlagen, Best Practices und wertvolle Profi-Tipps zu Mailings und Kampagnen. Mit diesem Wissen gelingt dir E-Mail-Marketing, das messbar erfolgreich ist. - Strategie und Planung: Erfolgreiche Kampagnen entwickeln. - Mailing-Listen und Segmentierung: Zielgruppen treffsicher erreichen. - Inhalt und Betreff: Mailings, die gelesen und geklickt werden. - Design und Usability: Wirkungsvolle Darstellung auf allen Geräten. - Mailing-Typen: Newsletter, Transaktionsmails & Co. richtig nutzen. - Optimierung: Performance messen, Mailings gezielt verbessern. - Rechtssicherheit: DSGVO & Double-Opt-in umsetzen. - Automatisierung: Effiziente Workflows für maximale Wirkung. - Budgetplanung: Dein Marketing kostenbewusst steuern. , Montageteile für Bremsbeläge & -backen > Bremsen & Bremsenteile , Erscheinungsjahr: 20250227, Titel der Reihe: Auf den Punkt##, Autoren: Meier, Manuela, Redaktion: Beilharz, Felix, Seitenzahl/Blattzahl: 220, Abbildungen: zweifarbig, Keyword: Content Marketing; Conversion Rate; Design; E-Mail; E-Mail-Verteiler; First Data Party; Influencer Marketing; Kampagnen; Marketing-Automation; Marketing-Mix; Monitoring; Newsletter; Online Marketing; Texte, Fachschema: Electronic Marketing - Online-Marketing~Marketing / Electronic Commerce, Warengruppe: HC/Wirtschaft/Werbung, Marketing, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 224, Breite: 156, Höhe: 12, Gewicht: 358, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gosch, Brigitte: Mail for YouMail for You , Englische Handelskorrespondenz , Halterungen & Klemmen > Fußsteuerung, Pedale & Fußauflagen , Auflage: 4. Auflage, Erscheinungsjahr: 20120117, Produktform: Kartoniert, Autoren: Gosch, Brigitte~Overbeck-Hellwing, Ruth, Auflage: 12004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 160, Keyword: Arbeitsheft; Englisch; Groß- und Außenhandel; Kaufmännische Ausbildung; Mail, Fachschema: Englisch / Fachsprache Wirtschaft~Wirtschaftsenglisch~Geschäftskorrespondenz / Berufsbezogenes Schulbuch, Fachkategorie: Unterricht und Didaktik: Berufsausbildung~Fremdsprachenerwerb für den Beruf, Sprache: Englisch, Bildungszweck: für berufsschulische und universitäre Bildung (Deutschland)~für die Berufsbildung~Für die Erwachsenenbildung (Deutschland), Warengruppe: HC/Berufsschulbücher, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Thema: Verstehen, Text Sprache: eng ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Merkur Verlag, Verlag: Merkur Verlag, Verlag: Merkur Rinteln, Länge: 297, Breite: 212, Höhe: 10, Gewicht: 431, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: A6019359 A2790109, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 51702825,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man effektiv die Inbox aufräumen und die E-Mail-Kommunikation organisieren?
1. Priorisiere E-Mails nach Wichtigkeit und handle sie entsprechend. 2. Lösche unnötige E-Mails sofort und archiviere wichtige Nachrichten. 3. Verwende Ordner und Labels, um E-Mails zu kategorisieren und schneller wiederzufinden. **
-
Benötigt man für das Versenden und Empfangen einer E-Mail eine WLAN-Internetverbindung?
Ja, um E-Mails zu versenden und zu empfangen, benötigt man eine Internetverbindung. Diese kann entweder über WLAN oder über eine mobile Datenverbindung hergestellt werden. **
-
Wie kann man sich vor unerwünschten Spam-Nachrichten in seinem E-Mail-Postfach schützen?
1. Verwende eine Spam-Filter-Software, um unerwünschte E-Mails automatisch zu erkennen und zu blockieren. 2. Gib deine E-Mail-Adresse nicht öffentlich preis und verwende separate E-Mail-Adressen für verschiedene Zwecke. 3. Klicke nicht auf verdächtige Links oder öffne Anhänge von unbekannten Absendern, um dich vor Phishing-Angriffen zu schützen. **
-
Warum kann ich keine E-Mail mit iCloud Mail versenden?
Es gibt verschiedene mögliche Gründe, warum du möglicherweise keine E-Mails mit iCloud Mail versenden kannst. Es könnte sein, dass deine Internetverbindung nicht stabil ist oder dass du Probleme mit den Einstellungen deines E-Mail-Kontos hast. Es ist auch möglich, dass dein E-Mail-Dienst vorübergehend nicht verfügbar ist oder dass dein Konto möglicherweise eingeschränkt wurde. Es könnte hilfreich sein, die Einstellungen und Verbindungen zu überprüfen oder den Kundendienst deines E-Mail-Anbieters zu kontaktieren, um das Problem zu lösen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.