Domain endlich-mail.de kaufen?
Wir ziehen mit dem Projekt
endlich-mail.de um.
Sind Sie am Kauf der Domain
endlich-mail.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain endlich-mail.de kaufen?
Welche E-Mail benutzen Hacker?
Hacker können verschiedene E-Mail-Dienste nutzen, um ihre Aktivitäten durchzuführen. Es gibt keine spezifische E-Mail, die ausschließlich von Hackern verwendet wird. Hacker können sowohl öffentliche E-Mail-Dienste wie Gmail oder Yahoo Mail als auch private E-Mail-Server nutzen, die sie selbst betreiben. **
Ist der E-Mail-Hacker echt?
Es ist schwierig zu sagen, ob ein bestimmter E-Mail-Hacker echt ist, da es viele verschiedene Arten von Hackern gibt und ihre Identität oft verborgen bleibt. Es gibt jedoch viele Betrüger, die vorgeben, E-Mail-Hacker zu sein, um persönliche Informationen zu stehlen oder Geld zu erpressen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Personen weiterzugeben. **

Ähnliche Suchbegriffe für The-Web-Application-Hacker
Top-Angebote
Produkte zum Begriff The-Web-Application-Hacker:
-
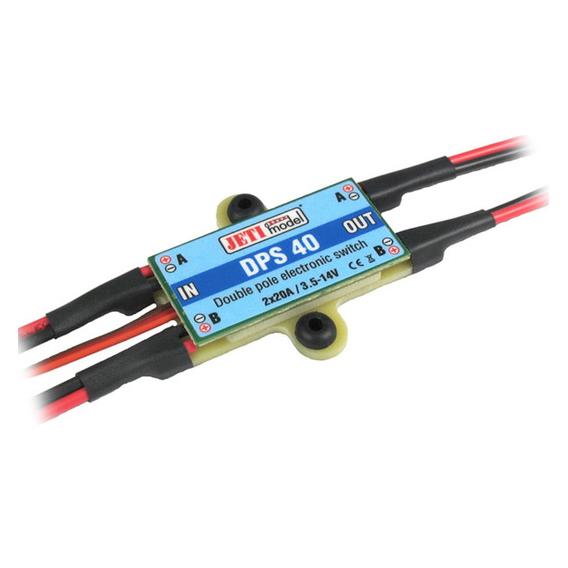
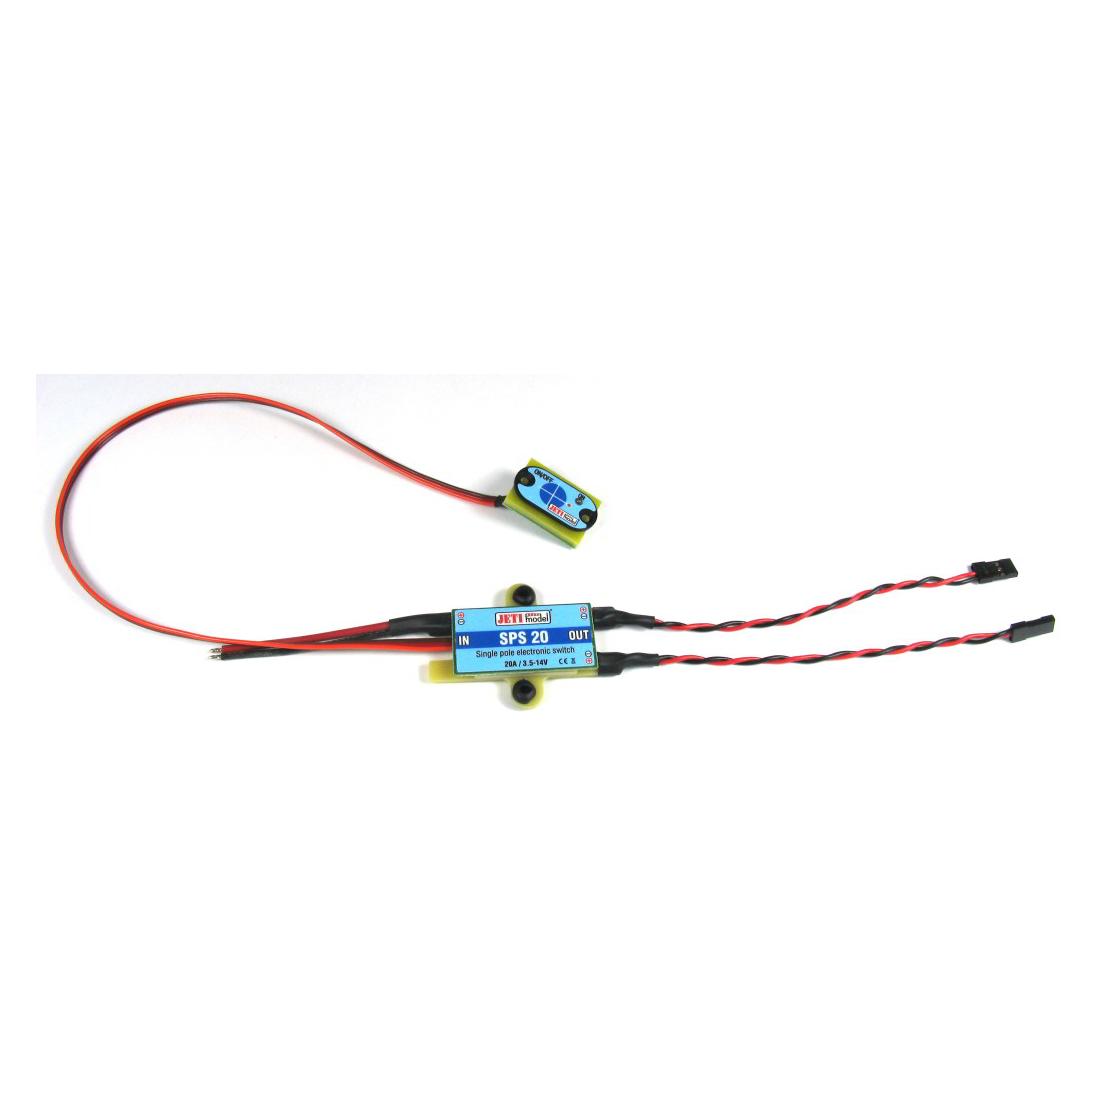
Hacker Schalter elektronisch Jeti SPS20Der DPS 40 (zweifach elektronischer Schalter) und SPS 20 (einfach elektronischer Schalter) sind elektronische Schalter, die vor allem dazu gedacht sind, Versorgungsspannungen von Empfängern, Servos, Reglern, Kraftstoffpumpen oder ähnlichen Geräten zu schalten. Ein grosser Vorteil von elektronischen Schaltern im Vergleich zu mechanischen Schaltern ist ihre höhere Zuverlässigkeit bezüglich der Vibrationsfestigkeit. Ein weiterer Vorteil der elektronischen Schalter ist ihre Fähigkeit, eine unbegrenzte Anzahl von Schaltzyklen auszuhalten. Elektronische Schalter haben keine beweglichen Teile, wie Kontakte, die während Schaltvorgängen verschleissen, daher haben sie eine extrem lange Haltbarkeit. Darüber hinaus sind sie nicht anfällig für spontane und unerwartete Fehlauslösungen mit bekannt verheerenden Auswirkungen. Last but not least bieten elektronische Schalter viel niedrigere inhärente Übergangswiderstände im Vergleich zu mechanischen Schaltern. Die elektronischen Schalter DSP 40 und SPS 20 werden mit Hilfe eines Magnetschalters betrieben, der am Rumpf oder an anderer Stelle befestigt werden kann. Durch Anwendung eines speziellen Magneten wird das System ein- oder ausgeschaltet. Die Schalter DSP 40 und SPS 20 sind zwar für die Zwecke der Schaltspannungen von Empfängern und Servos vorgesehen, können aber auch erfolgreich für andere Gleichstromschaltaufgaben verwendet werden.67,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stuttard, Dafydd: The Web Application Hacker's HandbookThe Web Application Hacker's Handbook , Discovering and Exploiting Security Flaws , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20111007, Produktform: Kartoniert, Autoren: Stuttard, Dafydd~Pinto, Marcus, Auflage: 11002, Auflage/Ausgabe: 2. Auflage, Fachschema: Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Datenschutz~Computerkriminalität, Hacking, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Netzwerksicherheit, Seitenanzahl: XXXIII, Seitenanzahl: 878, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wiley John + Sons, Verlag: Wiley John + Sons, Verlag: John Wiley & Sons, Länge: 188, Breite: 236, Höhe: 51, Gewicht: 1624, Produktform: Kartoniert, Genre: Importe, Genre: Importe,48,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Web Application Security, Fachbücher von Andrew HoffmanIn der ersten Auflage dieses von der Kritik gefeierten Buches definierte Andrew Hoffman die drei Säulen der Anwendungssicherheit: Aufklärung, Offensive und Defensive. In dieser überarbeiteten und aktualisierten zweiten Auflage untersucht er Dutzende verwandter Themen, von den neuesten Angriffstypen und -minderungen bis hin zu Bedrohungsmodellierung, dem sicheren Softwareentwicklungslebenszyklus und mehr. Hoffman, leitender Sicherheitsingenieur bei Ripple, bietet auch Informationen zu Exploits und Minderungen für mehrere zusätzliche Webanwendungstechnologien wie GraphQL, cloudbasierte Bereitstellungen, Content Delivery Networks und serverseitiges Rendering. Folgend dem Lehrplan des ersten Buches ist diese zweite Auflage in drei distincte Säulen unterteilt, die drei separate Fähigkeiten umfassen: Säule 1: Aufklärung - Lernen Sie Techniken zur Kartierung und Dokumentation von Webanwendungen aus der Ferne, einschliesslich Verfahren zur Arbeit mit Webanwendungen. Säule 2: Offensive - Erkunden Sie Methoden zum Angreifen von Webanwendungen mithilfe einer Reihe hochwirksamer Exploits, die von den besten Hackern der Welt bewiesen wurden. Diese Fähigkeiten sind wertvoll, wenn sie zusammen mit den Fähigkeiten aus Säule 3 eingesetzt werden. Säule 3: Defensive - Bauen Sie auf den in den ersten beiden Teilen erworbenen Fähigkeiten auf, um effektive und langlebige Minderungen für jeden der in Säule 2 beschriebenen Angriffe zu erstellen.54,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Habe eine E-Mail von einem Hacker bekommen?
Wenn du eine E-Mail von einem vermeintlichen Hacker erhalten hast, solltest du vorsichtig sein. Öffne keine Anhänge oder klicke auf Links in der E-Mail. Lösche die E-Mail am besten sofort und melde sie als Spam. Wenn du dir unsicher bist, kannst du auch einen IT-Experten um Rat fragen. **
-
Was ist eine Hacker-E-Mail auf iServ?
Eine Hacker-E-Mail auf iServ ist eine betrügerische E-Mail, die vorgibt, von einem vertrauenswürdigen Absender wie der Schule oder einem Lehrer zu stammen. In Wirklichkeit versuchen die Hacker, sensible Informationen wie Passwörter oder persönliche Daten zu stehlen, indem sie die Empfänger dazu bringen, auf gefälschte Links zu klicken oder Anhänge herunterzuladen. Es ist wichtig, solche E-Mails zu erkennen und nicht auf ihre betrügerischen Anfragen einzugehen, um die Sicherheit der eigenen Daten zu gewährleisten. Es wird empfohlen, verdächtige E-Mails sofort zu melden und nicht auf deren Inhalte zu reagieren. **
-
Kann man etwas gegen E-Mail-Hacker tun?
Ja, es gibt mehrere Maßnahmen, die man ergreifen kann, um sich gegen E-Mail-Hacker zu schützen. Dazu gehört die Verwendung von starken Passwörtern, regelmäßige Aktualisierung der Sicherheitssoftware, Vorsicht beim Öffnen von E-Mail-Anhängen und das Vermeiden von verdächtigen Links. Es ist auch wichtig, sich über Phishing-Techniken zu informieren und misstrauisch gegenüber unerwarteten E-Mails zu sein. **
-
Kann man diese Hacker-E-Mail ernst nehmen?
Es ist schwierig, die Ernsthaftigkeit einer Hacker-E-Mail zu beurteilen, da sie oft dazu dienen, Angst zu verbreiten und Opfer zur Zahlung von Lösegeld zu zwingen. Es ist ratsam, solche E-Mails nicht zu beantworten oder auf ihre Forderungen einzugehen und stattdessen die Sicherheitsmaßnahmen für Ihre Online-Konten zu überprüfen und zu verstärken. Wenn Sie besorgt sind, sollten Sie sich an einen IT-Sicherheitsexperten wenden. **
Hat ein Hacker eine E-Mail von meiner E-Mail-Adresse an mich versendet?
Es ist technisch möglich, dass ein Hacker eine E-Mail von Ihrer eigenen E-Mail-Adresse an Sie versendet. Dies könnte jedoch bedeuten, dass Ihr E-Mail-Konto kompromittiert wurde. Es ist ratsam, Ihr Passwort zu ändern und weitere Sicherheitsmaßnahmen zu ergreifen, um Ihr Konto zu schützen. **
Gibt es einen Web-E-Mail-Client?
Ja, es gibt verschiedene Web-E-Mail-Clients, die es ermöglichen, E-Mails über den Webbrowser zu senden und zu empfangen. Beispiele dafür sind Gmail, Outlook.com und Yahoo Mail. Diese Webmail-Clients bieten eine benutzerfreundliche Oberfläche und ermöglichen den Zugriff auf E-Mails von jedem Gerät mit Internetverbindung. **
Top-Angebote
Produkte zum Begriff The-Web-Application-Hacker:
-
Infinity The Anathematics (Hacker)Die Sammelfigur "The Anathematics (Hacker)" repräsentiert eine hochentwickelte taktische Interventionseinheit aus dem Infinity-Universum. Diese Figuren sind nicht nur optisch beeindruckend, sondern auch mit fortschrittlichen Technologien zur Tarnung und zum Verstecken ausgestattet. Sie verkörpern die Albträume eines jeden Soldaten, da sie als unsichtbare, unerbittliche Operatoren agieren, die mit einer kalten Entschlossenheit und düsteren Seelen ausgestattet sind. Die Anathematics sind die Elite der schweren Infanterieeinheiten der Combined Army und gelten als bevorzugte Träger der EI Aspects, was ihre aussergewöhnlichen Fähigkeiten unterstreicht. Diese Figur ist ideal für Sammler und Spieler, die das Miniaturenspiel im Infinity-Universum erleben möchten und Wert auf Detailtreue und strategische Tiefe legen. - Fortschrittliche Tarntechnologie für strategische Vorteile - Elite-Einheit der Combined Army mit aussergewöhnlichen Fähigkeiten - Detaillierte Gestaltung für Sammler und Spieler - Ideal für Miniaturspiele im Infinity-Universum.34,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacker Schalter elektronisch Jeti SPS20Der DPS 40 (zweifach elektronischer Schalter) und SPS 20 (einfach elektronischer Schalter) sind elektronische Schalter, die vor allem dazu gedacht sind, Versorgungsspannungen von Empfängern, Servos, Reglern, Kraftstoffpumpen oder ähnlichen Geräten zu schalten. Ein grosser Vorteil von elektronischen Schaltern im Vergleich zu mechanischen Schaltern ist ihre höhere Zuverlässigkeit bezüglich der Vibrationsfestigkeit. Ein weiterer Vorteil der elektronischen Schalter ist ihre Fähigkeit, eine unbegrenzte Anzahl von Schaltzyklen auszuhalten. Elektronische Schalter haben keine beweglichen Teile, wie Kontakte, die während Schaltvorgängen verschleissen, daher haben sie eine extrem lange Haltbarkeit. Darüber hinaus sind sie nicht anfällig für spontane und unerwartete Fehlauslösungen mit bekannt verheerenden Auswirkungen. Last but not least bieten elektronische Schalter viel niedrigere inhärente Übergangswiderstände im Vergleich zu mechanischen Schaltern. Die elektronischen Schalter DSP 40 und SPS 20 werden mit Hilfe eines Magnetschalters betrieben, der am Rumpf oder an anderer Stelle befestigt werden kann. Durch Anwendung eines speziellen Magneten wird das System ein- oder ausgeschaltet. Die Schalter DSP 40 und SPS 20 sind zwar für die Zwecke der Schaltspannungen von Empfängern und Servos vorgesehen, können aber auch erfolgreich für andere Gleichstromschaltaufgaben verwendet werden.67,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stuttard, Dafydd: The Web Application Hacker's HandbookThe Web Application Hacker's Handbook , Discovering and Exploiting Security Flaws , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20111007, Produktform: Kartoniert, Autoren: Stuttard, Dafydd~Pinto, Marcus, Auflage: 11002, Auflage/Ausgabe: 2. Auflage, Fachschema: Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Datenschutz~Computerkriminalität, Hacking, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Netzwerksicherheit, Seitenanzahl: XXXIII, Seitenanzahl: 878, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wiley John + Sons, Verlag: Wiley John + Sons, Verlag: John Wiley & Sons, Länge: 188, Breite: 236, Höhe: 51, Gewicht: 1624, Produktform: Kartoniert, Genre: Importe, Genre: Importe,48,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche E-Mail benutzen Hacker?
Hacker können verschiedene E-Mail-Dienste nutzen, um ihre Aktivitäten durchzuführen. Es gibt keine spezifische E-Mail, die ausschließlich von Hackern verwendet wird. Hacker können sowohl öffentliche E-Mail-Dienste wie Gmail oder Yahoo Mail als auch private E-Mail-Server nutzen, die sie selbst betreiben. **
-
Ist der E-Mail-Hacker echt?
Es ist schwierig zu sagen, ob ein bestimmter E-Mail-Hacker echt ist, da es viele verschiedene Arten von Hackern gibt und ihre Identität oft verborgen bleibt. Es gibt jedoch viele Betrüger, die vorgeben, E-Mail-Hacker zu sein, um persönliche Informationen zu stehlen oder Geld zu erpressen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Personen weiterzugeben. **
-
Habe eine E-Mail von einem Hacker bekommen?
Wenn du eine E-Mail von einem vermeintlichen Hacker erhalten hast, solltest du vorsichtig sein. Öffne keine Anhänge oder klicke auf Links in der E-Mail. Lösche die E-Mail am besten sofort und melde sie als Spam. Wenn du dir unsicher bist, kannst du auch einen IT-Experten um Rat fragen. **
-
Was ist eine Hacker-E-Mail auf iServ?
Eine Hacker-E-Mail auf iServ ist eine betrügerische E-Mail, die vorgibt, von einem vertrauenswürdigen Absender wie der Schule oder einem Lehrer zu stammen. In Wirklichkeit versuchen die Hacker, sensible Informationen wie Passwörter oder persönliche Daten zu stehlen, indem sie die Empfänger dazu bringen, auf gefälschte Links zu klicken oder Anhänge herunterzuladen. Es ist wichtig, solche E-Mails zu erkennen und nicht auf ihre betrügerischen Anfragen einzugehen, um die Sicherheit der eigenen Daten zu gewährleisten. Es wird empfohlen, verdächtige E-Mails sofort zu melden und nicht auf deren Inhalte zu reagieren. **
Ähnliche Suchbegriffe für The-Web-Application-Hacker
-
Web Application Security, Fachbücher von Andrew HoffmanIn der ersten Auflage dieses von der Kritik gefeierten Buches definierte Andrew Hoffman die drei Säulen der Anwendungssicherheit: Aufklärung, Offensive und Defensive. In dieser überarbeiteten und aktualisierten zweiten Auflage untersucht er Dutzende verwandter Themen, von den neuesten Angriffstypen und -minderungen bis hin zu Bedrohungsmodellierung, dem sicheren Softwareentwicklungslebenszyklus und mehr. Hoffman, leitender Sicherheitsingenieur bei Ripple, bietet auch Informationen zu Exploits und Minderungen für mehrere zusätzliche Webanwendungstechnologien wie GraphQL, cloudbasierte Bereitstellungen, Content Delivery Networks und serverseitiges Rendering. Folgend dem Lehrplan des ersten Buches ist diese zweite Auflage in drei distincte Säulen unterteilt, die drei separate Fähigkeiten umfassen: Säule 1: Aufklärung - Lernen Sie Techniken zur Kartierung und Dokumentation von Webanwendungen aus der Ferne, einschliesslich Verfahren zur Arbeit mit Webanwendungen. Säule 2: Offensive - Erkunden Sie Methoden zum Angreifen von Webanwendungen mithilfe einer Reihe hochwirksamer Exploits, die von den besten Hackern der Welt bewiesen wurden. Diese Fähigkeiten sind wertvoll, wenn sie zusammen mit den Fähigkeiten aus Säule 3 eingesetzt werden. Säule 3: Defensive - Bauen Sie auf den in den ersten beiden Teilen erworbenen Fähigkeiten auf, um effektive und langlebige Minderungen für jeden der in Säule 2 beschriebenen Angriffe zu erstellen.54,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann man etwas gegen E-Mail-Hacker tun?
Ja, es gibt mehrere Maßnahmen, die man ergreifen kann, um sich gegen E-Mail-Hacker zu schützen. Dazu gehört die Verwendung von starken Passwörtern, regelmäßige Aktualisierung der Sicherheitssoftware, Vorsicht beim Öffnen von E-Mail-Anhängen und das Vermeiden von verdächtigen Links. Es ist auch wichtig, sich über Phishing-Techniken zu informieren und misstrauisch gegenüber unerwarteten E-Mails zu sein. **
-
Kann man diese Hacker-E-Mail ernst nehmen?
Es ist schwierig, die Ernsthaftigkeit einer Hacker-E-Mail zu beurteilen, da sie oft dazu dienen, Angst zu verbreiten und Opfer zur Zahlung von Lösegeld zu zwingen. Es ist ratsam, solche E-Mails nicht zu beantworten oder auf ihre Forderungen einzugehen und stattdessen die Sicherheitsmaßnahmen für Ihre Online-Konten zu überprüfen und zu verstärken. Wenn Sie besorgt sind, sollten Sie sich an einen IT-Sicherheitsexperten wenden. **
-
Hat ein Hacker eine E-Mail von meiner E-Mail-Adresse an mich versendet?
Es ist technisch möglich, dass ein Hacker eine E-Mail von Ihrer eigenen E-Mail-Adresse an Sie versendet. Dies könnte jedoch bedeuten, dass Ihr E-Mail-Konto kompromittiert wurde. Es ist ratsam, Ihr Passwort zu ändern und weitere Sicherheitsmaßnahmen zu ergreifen, um Ihr Konto zu schützen. **
-
Gibt es einen Web-E-Mail-Client?
Ja, es gibt verschiedene Web-E-Mail-Clients, die es ermöglichen, E-Mails über den Webbrowser zu senden und zu empfangen. Beispiele dafür sind Gmail, Outlook.com und Yahoo Mail. Diese Webmail-Clients bieten eine benutzerfreundliche Oberfläche und ermöglichen den Zugriff auf E-Mails von jedem Gerät mit Internetverbindung. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.